

bonjour a tous
je cherche de l 'aide pour supprimer yontoo et tous autre logiciel indesirable de mon ordinateur
merci d'avance

Il y a actuellement 602 visiteurs
Mercredi 11 Novembre 2026
       |

[Réglé] yontoo et plus
Règles du forum
Pour afficher un rapport d'analyse ou un rapport d'infection (HijackThis, OTL, AdwCleaner etc...), veuillez utiliser le système de fichiers joints interne au forum. Seuls les formats les .txt et .log de moins de 1Mo sont acceptés. Pour obtenir de l'aide pour insérer vos fichiers joints, veuillez consulter ce tutoriel
Pour afficher un rapport d'analyse ou un rapport d'infection (HijackThis, OTL, AdwCleaner etc...), veuillez utiliser le système de fichiers joints interne au forum. Seuls les formats les .txt et .log de moins de 1Mo sont acceptés. Pour obtenir de l'aide pour insérer vos fichiers joints, veuillez consulter ce tutoriel
7 messages
• Page 1 sur 1
Re: yontoo et plus
 le 02 Juin 2013 16:37
Bonjour et bienvenu 
Télécharge AdwCleaner ( d'Xplode ) sur ton bureau.

http://general-changelog-team.fr/telech ... adwcleaner
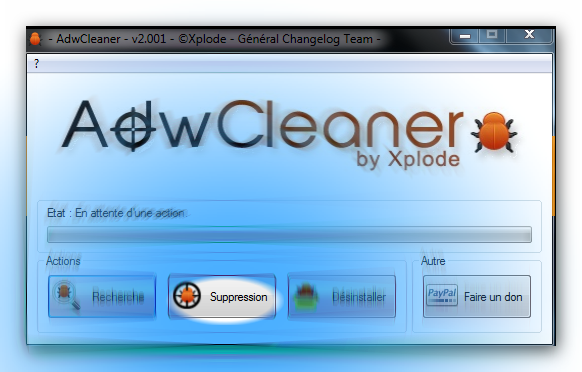
- Lances le en mode normal , puis cliques sur [Suppression]
- Lorsque le message indiquant qu'AdwCleaner a détecté une variante spécifique d'adware s'affiche , cliquez sur [OK]
- L'ordinateur va redémarrer tout seul. Redémarre-le en mode normal.
- AdwCleaner s'ouvrira normalement, avec comme seul choix possible [Suppression]
- Cliquez dessus, puis patientes pendant la suppression.
- Une fois la suppression effectuée, AdwCleaner vous invitera à redémarrer l'ordinateur
- Au redémarrage, un rapport s'ouvrira. Postes le sur le forum.
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
Ensuite:
Télécharges << ZHPDiag>> (de Nicolas Coolman)
dezzipes le fichier sur ton bureau...
Fais un clic-droit sur l'icône ZHPDiag .exe et choisis "exécuter en tant qu'administrateur".
L'installation va créer raccourcis (ZHPDiag et ZHPFix et MBRchek) sur ton bureau

ET :
A la fin de l'installation ZHPDiag va se lancer....
Cliques sur "Lancer le diagnostic " (image de la loupe) et patiente...
A la fin du scan le rapport est sauvegardé directement sur ton bureau.
Mets le rapport ici car il prend bien de la place.
http://cjoint.com/
ou.
http://www.1fichier.com/
Télécharge AdwCleaner ( d'Xplode ) sur ton bureau.

http://general-changelog-team.fr/telech ... adwcleaner

- Lances le en mode normal , puis cliques sur [Suppression]
- Lorsque le message indiquant qu'AdwCleaner a détecté une variante spécifique d'adware s'affiche , cliquez sur [OK]
- L'ordinateur va redémarrer tout seul. Redémarre-le en mode normal.
- AdwCleaner s'ouvrira normalement, avec comme seul choix possible [Suppression]
- Cliquez dessus, puis patientes pendant la suppression.
- Une fois la suppression effectuée, AdwCleaner vous invitera à redémarrer l'ordinateur
- Au redémarrage, un rapport s'ouvrira. Postes le sur le forum.
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
Ensuite:
Télécharges << ZHPDiag>> (de Nicolas Coolman)
dezzipes le fichier sur ton bureau...
Fais un clic-droit sur l'icône ZHPDiag .exe et choisis "exécuter en tant qu'administrateur".
L'installation va créer raccourcis (ZHPDiag et ZHPFix et MBRchek) sur ton bureau
ET :
Si le bouton UAC apparaît dans le panel supérieur cela signifie que votre UAC est activée. L'activation de l'UAC gène l'analyse deZHPDiag sur certains modules (O18,O23,O42,...).
Aussi pour permettre un scan complet de l'outil, vous devez au préalable cliquer sur ce bouton.
Ce qui aura pour conséquence de relancer ZHPDiag avec une désactivation temporaire de l'UAC.
A la fin de l'installation ZHPDiag va se lancer....
Cliques sur "Lancer le diagnostic " (image de la loupe) et patiente...
A la fin du scan le rapport est sauvegardé directement sur ton bureau.
ZHPDiag.txt
Mets le rapport ici car il prend bien de la place.
http://cjoint.com/
ou.
http://www.1fichier.com/
-

bernard53 - PC-Infopraticien

- Messages: 12778
- Inscription: 08 Déc 2009 19:51
Re: yontoo et plus
le 02 Juin 2013 19:39
ok ceci.
* Copie le tout le texte présent dans l'encadré ci-dessous (tu le sélectionnes avec ta souris / Clique droit dessus et choisis "copier" ou fait Ctrl+C)
Puis Lance ZHPFix depuis le raccourci du bureau.
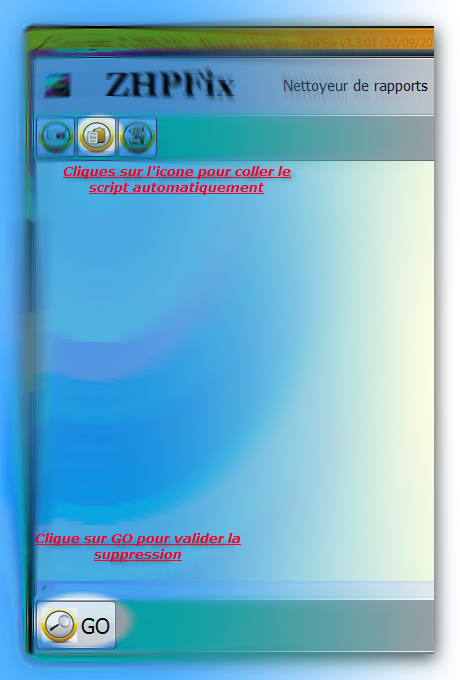
-> laisse travailler l'outil et ne touche à rien ...
Une fois terminée, un nouveau rapport s'affiche : copie/colle le contenu de ce dernier dans ta prochaine réponse ...
(ce rapport est en outre sauvegardé dans ce dossier > C:\Program files\ZHPDiag\ZHPFixReport.txt)
Important : s'il t'est demandé de redémarrer le PC pour finir le nettoyage, fais le de suite !
Puis si toujours des traces.
Réinitialisation de tes navigateurs.
http://www.commentcamarche.net/faq/2667 ... navigateur
Modifier son moteur de recherche.
http://www.security-helpzone.com/forum/ ... -recherche
* Copie le tout le texte présent dans l'encadré ci-dessous (tu le sélectionnes avec ta souris / Clique droit dessus et choisis "copier" ou fait Ctrl+C)
[MD5.D9C8DC2D7EC28E3FF25C99EF17C8631A] - (...) -- C:\ProgramData\BrowserProtect\2.6.1249.132\{c16c1ccb-7046-4e5c-a2f3-533ad2fec8e8}\BrowserProtect.exe [2787280] [PID.1356] =>Hijacker.Eazel
[MD5.CEEA05E64C2230BB2B6924132F766272] - (.Iminent - Iminent Protection.) -- C:\Program Files (x86)\Common Files\Umbrella\umbrella.exe [2839592] [PID.1560] =>Adware.IMBooster
[MD5.24FB8DB6D1D55E2C5D0A53DFE48E6AF8] - (.Microsoft - Y2Desktop.Updater.) -- C:\Program Files (x86)\Yontoo\Y2Desktop.Updater.exe [23552] [PID.2008] =>Adware.Yontoo
O23 - Service: BrowserProtect (BrowserProtect) . (...) - C:\ProgramData\BrowserProtect\2.6.1249.132\{c16c1ccb-7046-4e5c-a2f3-533ad2fec8e8}\BrowserProtect.exe =>Hijacker.Eazel
O23 - Service: SProtection (SProtection) . (.Iminent - Iminent Protection.) - C:\Program Files (x86)\Common Files\Umbrella\umbrella.exe =>Adware.IMBooster
[MD5.EC84C8724EE0DA377F8C156CBB852F19] [APT] [At1] (...) -- C:\Windows\SysWOW64\msdtt.exe [40960] => Infection Diverse (P2P.Worm)
O42 - Logiciel: Iminent - (.Iminent.) [HKLM][64Bits] -- {89B5DFCA-81E0-4EA4-8A0A-4F4087A1DD00} =>Adware.IMBooster
[HKCU\Software\5208a88b039ba49] => Infection PUP (Toolbar.Babylon)
[HKCU\Software\DataMngr_Toolbar] =>PUP.Datamngr
[HKCU\Software\Iminent] =>Adware.IMBooster
[HKLM\Software\Wow6432Node\5208a88b039ba49] => Infection PUP (Toolbar.Babylon)
[HKLM\Software\Wow6432Node\Umbrella] => Infection PUP (Adware.IMBooster)
O43 - CFD: 20/04/2013 - 14:29:09 - [0,022] ----D C:\Program Files (x86)\Yontoo =>Adware.Yontoo
O43 - CFD: 25/05/2013 - 14:37:34 - [2,708] ----D C:\Program Files (x86)\Common Files\Umbrella => Infection PUP (Adware.IMBooster)
O43 - CFD: 14/05/2013 - 13:38:51 - [7,805] ----D C:\ProgramData\BrowserProtect =>Hijacker.Eazel
O43 - CFD: 24/03/2013 - 14:15:52 - [0,001] ----D C:\Users\Cuicui\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\BrowserProtect =>Hijacker.Eazel
O45 - LFCP:[MD5.E800448CB30F546924C39CEC75DE1586] - 13/05/2013 - 12:23:40 ---A- - C:\Windows\Prefetch\BROWSERPROTECT.EXE-3A1F4ED0.pf =>Hijacker.Eazel
[HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0ecdf796-c2dc-4d79-a620-cce0c0a66cc9}] =>Toolbar.Babylon
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{A09AB6EB-31B5-454C-97EC-9B294D92EE2A}] =>Adware.IMBooster
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{FD72061E-9FDE-484D-A58A-0BAB4151CAD8}] =>Adware.Yontoo
[HKLM\Software\Wow6432Node\Google\Chrome\Extensions\pgafcinpmmpklohkojmllohdhomoefph] =>Hijacker.Eazel
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\482AA67AD25E6E74E9F48BD5FBE8533C] =>Adware.IMBooster
[HKCU\Software\1ClickDownload] =>PUP.1ClickDownloader
[HKCU\Software\Iminent] =>Adware.IMBooster
[HKLM\Software\Wow6432Node\Microsoft\Tracing\MyBabylontb_RASAPI32] =>Toolbar.Babylon
[HKLM\Software\Wow6432Node\Microsoft\Tracing\MyBabylontb_RASMANCS] =>Toolbar.Babylon
[HKLM\Software\Classes\Prod.cap] =>Toolbar.Babylon
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\bProtectSettings] =>PUP.BProtector
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{82E1477C-B154-48D3-9891-33D83C26BCD3}] =>PUP.Funmoods
[HKLM\SYSTEM\CurrentControlSet\Services\Yontoo Desktop Updater] =>Adware.Yontoo
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\F1057DD419AED0B468AD8888429E139A] =>Adware.IMBooster
[HKLM\Software\Classes\Iminent.Mediator.Communication.DataContracts.TestContentCommand] =>Adware.IMBooster
[HKLM\Software\Wow6432Node\Classes\Iminent.Mediator.Communication.DataContracts.TestContentCommand] =>Adware.IMBooster
C:\Program Files (x86)\yontoo =>Adware.Yontoo
C:\Program Files (x86)\Common Files\Umbrella =>Adware.IMBooster
C:\ProgramData\BrowserProtect =>Hijacker.Eazel
O90 - PUC: "ACFD5B980E184AE4A8A0F404781ADD00" . (.Iminent.) -- C:\Windows\Installer\{89B5DFCA-81E0-4EA4-8A0A-4F4087A1DD00}\imbooster.ico =>Adware.IMBooster
[HKCU\Software\5208a88b039ba49\history\{c16c1ccb-7046-4e5c-a2f3-533ad2fec8e8}2.6.1125.80]:guid="{c16c1ccb-7046-4e5c-a2f3-533ad2fec8e8}" => Infection PUP (Toolbar.Babylon)
[HKCU\Software\5208a88b039ba49\history\{c16c1ccb-7046-4e5c-a2f3-533ad2fec8e8}2.6.1125.80]:version="2.6.1125.80" => Infection PUP (Toolbar.Babylon)
[HKCU\Software\5208a88b039ba49] =>Toolbar.Babylon^
[HKCU\Software\5208a88b039ba49]:GUID="{c16c1ccb-7046-4e5c-a2f3-533ad2fec8e8}" => Infection PUP (Toolbar.Babylon)
[HKCU\Software\5208a88b039ba49]:version="2.6.1249.132" => Infection PUP (Toolbar.Babylon)
[HKLM\Software\Wow6432Node\5208a88b039ba49] =>Toolbar.Babylon^
[HKLM\Software\Wow6432Node\5208a88b039ba49]:GUID="{c16c1ccb-7046-4e5c-a2f3-533ad2fec8e8}" => Infection PUP (Toolbar.Babylon)
[HKLM\Software\Wow6432Node\5208a88b039ba49]:version="2.6.1249.132" => Infection PUP (Toolbar.Babylon)
SR - | Auto 2787280 | (BrowserProtect) . (...) - C:\ProgramData\BrowserProtect\2.6.1249.132\{c16c1ccb-7046-4e5c-a2f3-533ad2fec8e8}\BrowserProtect.exe =>Hijacker.Eazel
SR - | Auto 24/05/2013 2839592 | (SProtection) . (.Iminent.) - C:\Program Files (x86)\Common Files\Umbrella\umbrella.exe =>Adware.IMBooster
SR - | Auto 23/03/2013 23552 | (Yontoo Desktop Updater) . (.Microsoft.) - C:\Program Files (x86)\Yontoo\Y2Desktop.Updater.exe =>Adware.Yontoo
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{A7A6995D-6EE1-4FD1-A258-49395D5BF99C}] =>Toolbar.Agent
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{C1AF5FA5-852C-4C90-812E-A7F75E011D87}] =>Toolbar.DeltaSearch
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\29799DE249E7DBC459FC6C8F07EB8375] =>Toolbar.Agent
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0238BBE24EA3A70408B81E4BB89C15E5] =>Toolbar.Agent
[HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{348C2DF3-1191-4C3E-92A6-B3A89A9D9C85}] =>Toolbar.DeltaSearch
[HKLM\Software\Classes\AppID\{C26644C4-2A12-4CA6-8F2E-0EDE6CF018F3}] =>Toolbar.DeltaSearch
[HKLM\Software\Wow6432Node\Classes\AppID\{C26644C4-2A12-4CA6-8F2E-0EDE6CF018F3}] =>Toolbar.DeltaSearch
[HKLM\Software\Classes\AppID\{39CB8175-E224-4446-8746-00566302DF8D}] =>Toolbar.DeltaSearch
[HKLM\Software\Classes\TypeLib\{39CB8175-E224-4446-8746-00566302DF8D}] =>Toolbar.DeltaSearch
[HKLM\Software\Wow6432Node\Classes\AppID\{39CB8175-E224-4446-8746-00566302DF8D}] =>Toolbar.DeltaSearch
[HKLM\Software\Classes\TypeLib\{4599D05A-D545-4069-BB42-5895B4EAE05B}] =>Toolbar.DeltaSearch
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\At1.job [418]
[MD5.00000000000000000000000000000000] [APT] [GoforFilesUpdate] (...) -- C:\Program Files (x86)\GoforFiles\GFFUpdater.exe (.not file.) [0]
[MD5.00000000000000000000000000000000] [APT] [{B993B0A4-363F-489C-BD72-EB3391B6EE6A}] (...) -- G:\SETUP.exe (.not file.) [0]
FirewallRaz
EmptyFlash
Emptytemp
SysRestore
Puis Lance ZHPFix depuis le raccourci du bureau.

-> laisse travailler l'outil et ne touche à rien ...
Une fois terminée, un nouveau rapport s'affiche : copie/colle le contenu de ce dernier dans ta prochaine réponse ...
(ce rapport est en outre sauvegardé dans ce dossier > C:\Program files\ZHPDiag\ZHPFixReport.txt)
Important : s'il t'est demandé de redémarrer le PC pour finir le nettoyage, fais le de suite !
Puis si toujours des traces.
Réinitialisation de tes navigateurs.
http://www.commentcamarche.net/faq/2667 ... navigateur
Modifier son moteur de recherche.
http://www.security-helpzone.com/forum/ ... -recherche
-
bernard53 - PC-Infopraticien
- Messages: 12778
- Inscription: 08 Déc 2009 19:51
Re: yontoo et plus
le 02 Juin 2013 22:57
voila le lien pour le dernier rapport
Je n'ai plus aucun de ces logiciels tout a disparu
Merci beaucoup bernard 53 ca faisait longtemps que je cherchais une solution à ce problème et c'est resolu grâce à toi
excellent travail encore merci et bonne nuit
Je n'ai plus aucun de ces logiciels tout a disparu
Merci beaucoup bernard 53 ca faisait longtemps que je cherchais une solution à ce problème et c'est resolu grâce à toi
excellent travail encore merci et bonne nuit
-

cuicui - Visiteur

- Messages: 3
- Inscription: 02 Juin 2013 16:03
Re: yontoo et plus
le 03 Juin 2013 18:29
Bonsoir
je mets le sujet en "Réglé"
je mets le sujet en "Réglé"
-

EinsteinZero - Moderateur

- Messages: 18714
- Inscription: 27 Déc 2009 16:22
- Localisation: Normandie
7 messages
• Page 1 sur 1
Sujets similaires
[Réglé] Windows 11 - Curseul latéral de défilementBonjour à tous,je viens d'installer Win11 et je découvre que le curseur latéral de défilement (à droite de l'écran) est au moins deux fois plus étroit que pour Win10. Ce n'est pas très pratique. Y a-t-il un moyen de changer ça? Merci.
Réponses: 7
[Réglé] liste electoraleBonjour Opop2,Peut-être qu’une extension de Firefox empêche la validation. Désactive toutes les extensions et reconnecte-toi.Bonne journée
Réponses: 2
[Réglé] le figement dans un j vidéo et en jeux est revenuBonjour,Comme convenu en privée voici les résultats de la procédure :Whocrashed : https://pjjoint.malekal.com/files.php?r ... e18fedf218SynativeFileCollectionApp : https://gofile.io/d/iI2uO6jL
Réponses: 15
[Réglé] spybot search and destroySalut tout le mondeJ'utilise MALWAREBYTES version gratuite, je n'ai pour l'instant aucuns problèmes, je le précise, mais étant curieux, j'ai vu dans votre logithèque ce logiciel Spybot - Search & Destroy 1.6.2 la version semble datée suspecte et inaccessible, il y a un site en anglais/allemand, ...
Réponses: 2
[Réglé] imprimante canon TS 205Bonjour,Avec mon imprimante canon ts205 j’ai un soucis d'impression,Lorsque j''imprime elle imprime 1 ligne par feuilles au lieu de remplir la page, je ne crois pas avoir modifié quelque chose, avez-vous une idée du soucis.Cdt
Réponses: 10
[Réglé] perte de wifi pcre,J'ai un soucis lorsque je renseigne mon ID et mot de passe pour accéder a mon compte PC-infopratique, je clic connexion, la page s'ouvre ou je vois écrit" voir mes messages" je clic dessus et c'est a nouveau la page d'identification qui apparait, que faire svp.
Réponses: 9
Qui est en ligne
Utilisateurs parcourant ce forum: Aucun utilisateur enregistré et 19 invités
|
.: Nous contacter :: Flux RSS :: Données personnelles :. |